Hackeo a Binance: robaron US$ 6.300 millones, el más grande de la historia cripto
El hackeo a Binance se llevó unos US$ 6.300 millones, según la empresa. Qué monedas robaron, cuánto se congeló, quién estaría detrás y cuándo vuelven los retiros.
El hackeo a Binance se llevó unos US$ 6.300 millones, según la empresa. Qué monedas robaron, cuánto se congeló, quién estaría detrás y cuándo vuelven los retiros.
El hackeo a Binance ya es el robo más grande de la historia cripto. El exchange calcula que le sacaron unos US$ 6.300 millones de fondos de usuarios. Pasó el jueves 29 de octubre de 2026.
La firma de análisis blockchain TRM Labs eleva la cifra a US$ 6.360 millones, a precio del momento del robo. Así, el golpe cuadruplica el récord anterior: los US$ 1.500 millones que perdió Bybit en febrero de 2025.
Las primeras cuentas en la blockchain daban menos de US$ 6.000 millones. La razón es simple: todavía no sumaban todas las redes. Con las diez contadas, Binance habla de 6.300 millones, TRM Labs de 6.360 y la firma Elliptic de 6.430.
Qué se llevaron en el hackeo a Binance, moneda por moneda
Más de la mitad del botín se fue por la red de Ethereum, unos US$ 3.790 millones, según TRM Labs. Después vienen Bitcoin, Tron, XRP Ledger y Solana.
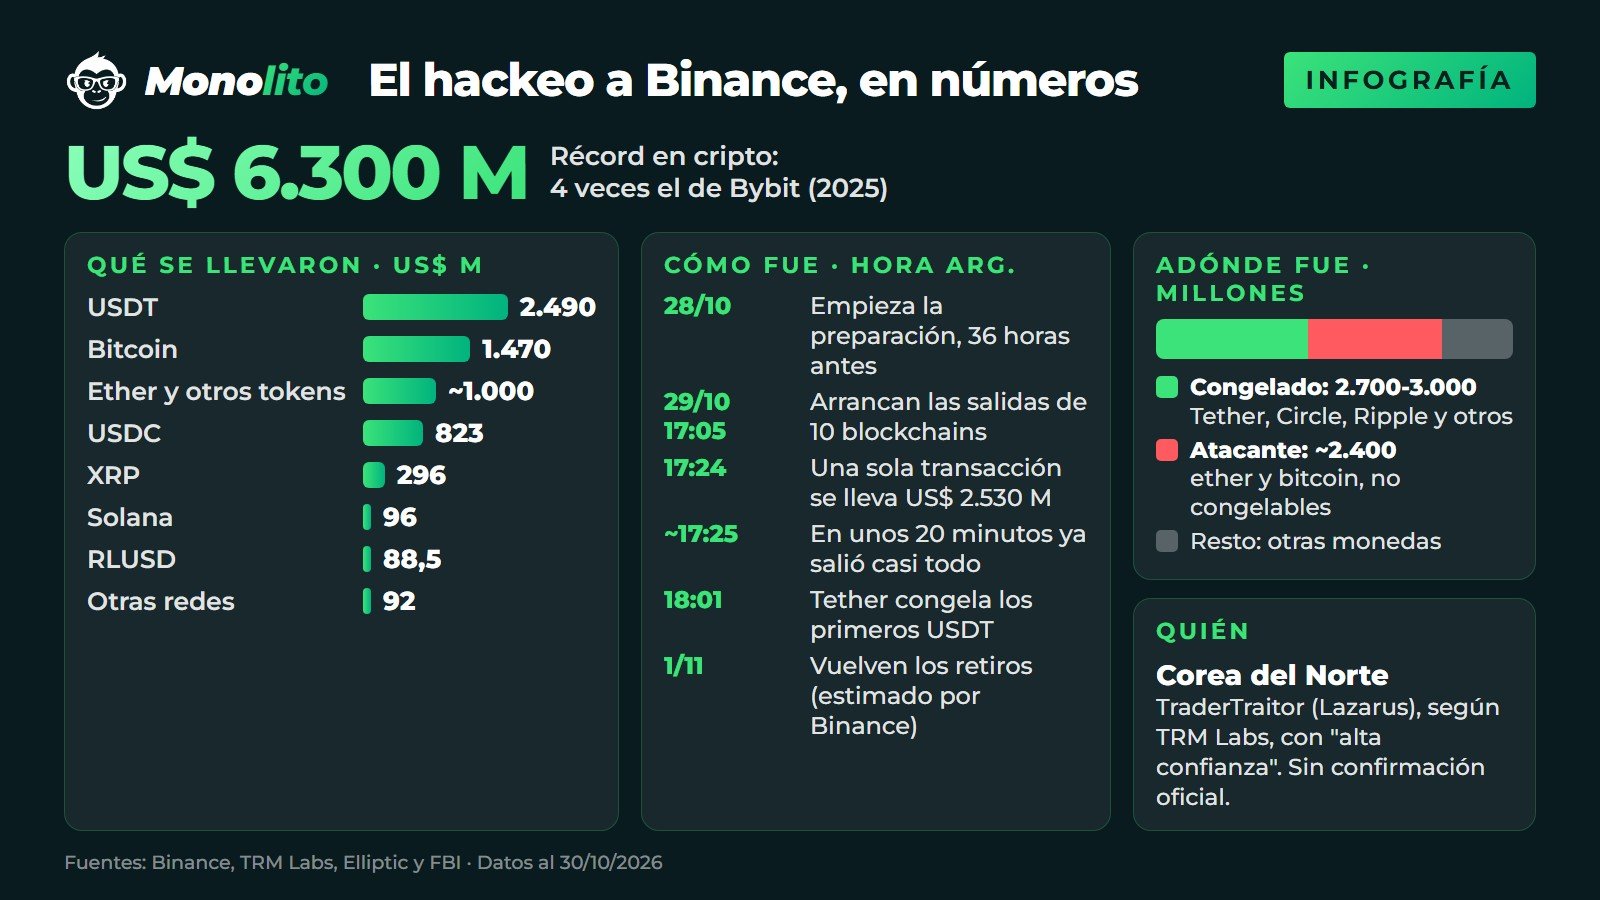
Moneda por moneda, el reparto queda así, con datos de TRM Labs:
- USDT (Tether): unos US$ 2.490 millones, entre Ethereum y Tron.
- Bitcoin: 18.270 BTC, cerca de US$ 1.470 millones.
- Ether y otros 185 tokens de Ethereum: alrededor de US$ 1.000 millones.
- USDC (Circle): US$ 823 millones.
- XRP: 233 millones de unidades, unos US$ 296 millones.
- Solana: unos US$ 96 millones.
- RLUSD (Ripple): 88,5 millones.
- Otras redes: unos US$ 77 millones, entre Arbitrum, Optimism, Base, Avalanche y Polygon.
En X circularon tablas con otras cifras. Por ejemplo, «234 millones en Tron» son en realidad 233 millones de unidades de XRP. Eran cuentas iniciales y quedaron viejas.
Cómo fue el hackeo a Binance
Según TRM Labs, las salidas empezaron a las 20:05 UTC, es decir, a las 17:05 de Argentina. Además, casi todo se movió en unos 20 minutos. El dinero salió de wallets calientes de Binance en diez blockchains.
La movida más grande fue una sola transacción. A las 20:24 UTC salieron de golpe US$ 2.530 millones, según Elliptic. Después hubo más barridos, hasta las 23:56 UTC.
Sin embargo, el ataque no fue improvisado. TRM Labs detectó que la preparación empezó al menos 36 horas antes. El atacante juntó fondos en Tornado Cash, un servicio que mezcla cripto para borrar rastros. Luego, el 29 a la mañana, instaló y ensayó su código.
Cómo entraron: la laptop y la trampa de la entrevista de trabajo
Binance atribuyó el inicio del ataque a la laptop comprometida de un ingeniero de DevOps. Desde ahí, el atacante llegó a un contenedor de servicio y ordenó retiros sin autorización. Después, la empresa informó que encontró «puntos adicionales de intrusión».
«El atacante no usó simplemente los permisos de un ingeniero, y no fue una acción de ‘un clic'», escribió Richard Teng, co-CEO de Binance, en X (traducción de MonoLito).
Binance no explicó cómo se infectó esa laptop. Pero hay un dato llamativo. Dos días antes, el 27 de octubre, la propia empresa había avisado que frenó varios ataques vinculados a Corea del Norte.
En ese aviso, Binance advirtió que seguía activa una campaña llamada «Contagious Interview». La trampa es una falsa entrevista de trabajo. El supuesto reclutador le pide al candidato una prueba de código o instalar un programa. Ese programa, en realidad, es malicioso.
Ojo: ninguna fuente confirmó que el hackeo a Binance haya empezado así. Es la táctica conocida del grupo, no una conclusión de la investigación.
Por otro lado, Binance dice que no tiene evidencia de claves privadas filtradas. Sin embargo, la firma de seguridad Blockaid sostiene que once claves de wallets calientes firmaron las transferencias. Esa diferencia todavía no está resuelta.
Quién está detrás del hackeo a Binance: Lazarus y TraderTraitor
TRM Labs atribuye el ataque a TraderTraitor, una unidad de hackers de Corea del Norte. Lo afirma con «alta confianza». También Chainalysis y el investigador ZachXBT apuntan a ese país.
TraderTraitor es el nombre que usa el FBI. El sector de ciberseguridad lo ubica dentro de Lazarus, el paraguas de los hackers norcoreanos. En febrero de 2025, el FBI culpó a TraderTraitor por el robo de US$ 1.500 millones a Bybit.
ZachXBT sumó otra pista. Según el investigador, parte de lo robado a Binance terminó en la misma dirección que fondos de un hackeo anterior a Bitget. Para él, eso «indica que probablemente el mismo actor está detrás de ambos incidentes».
Lazarus tiene historia. En 2018, el Departamento de Justicia de Estados Unidos acusó a Park Jin Hyok, un programador norcoreano, de integrar el grupo. Lo vinculó al ataque a Sony Pictures, al robo de US$ 81 millones al Banco Central de Bangladesh y al virus WannaCry. Sigue prófugo. No hay ninguna fuente que lo relacione con este hackeo.
Igual, falta la palabra oficial. Según Elliptic, ningún gobierno confirmó todavía quién fue.
Qué dijo Binance sobre el hackeo y los fondos
Binance suspendió los retiros mientras revisa sus sistemas. Además, aseguró que los usuarios no van a perder sus fondos.
«Binance cubrirá todas las pérdidas con el fondo SAFU y fondos de la compañía. Los fondos de los usuarios están a salvo», publicó el exchange en su cuenta oficial de X (traducción de MonoLito). El SAFU es un fondo de emergencia que Binance creó para cubrir a sus usuarios.
En su comunicado en castellano, Binance Argentina agregó más detalles. La empresa suspendió temporalmente los depósitos y los retiros «mientras se completan los controles de seguridad». Además, revocó la autorización de la dirección afectada y contactó a las autoridades para rastrear y recuperar los fondos.
«Compartiremos un informe técnico detallado posterior al incidente una vez que la investigación haya finalizado y los hechos se hayan verificado por completo», señaló Binance. También anunció que publicará una Prueba de Reservas actualizada cuando complete las medidas correctivas.
«Confiá únicamente en los canales oficiales de Binance para recibir novedades», pidió la empresa a sus usuarios.
El viernes 30, Binance informó que reservó más de US$ 6.340 millones de fondos propios para cubrir el agujero. Además, dijo que ya empezó a recuperar activos para los usuarios.
Adónde fue la plata del hackeo a Binance
Unos US$ 2.700 millones quedaron congelados, según TRM Labs. Binance, por su parte, habla de unos US$ 3.000 millones frenados.
Los congelamientos llegaron rápido. Tether bloqueó unos 1.770 millones en USDT y Circle, unos 825 millones en USDC. También frenaron fondos Ripple, World Liberty Financial y el consejo de seguridad de Arbitrum.
En cambio, el atacante todavía controla unos US$ 2.400 millones en ether y bitcoin, según TRM Labs. Esos fondos no se pueden congelar porque no dependen de ningún emisor. Elliptic agrega que el atacante cambió unos US$ 786 millones en stablecoins por ether y TRX antes de los bloqueos.
Cuándo vuelven los retiros de Binance
El viernes 30 a la mañana, Binance dijo que estaba «en camino» de reanudar los retiros en unas 45 horas. Así, volverían hacia el domingo 1 de noviembre. Antes, la co-CEO Yi He había hablado de 48 horas.
Sobre los depósitos hubo versiones cruzadas. Primero se suspendieron y después la empresa dijo que no estaban afectados.
Qué hacer si tenés cripto en Binance
Esto es información de servicio, no un consejo de inversión. Tras el hackeo a Binance, los estafadores aprovechan la confusión. Por eso, conviene desconfiar de mails, mensajes y links que pidan claves o «verificar» la cuenta.
Para saber cuándo vuelven los retiros, lo mejor es seguir solo los canales oficiales de Binance. Por último, es buen momento para activar la verificación en dos pasos.
Y si te escribe un «reclutador» cripto con una prueba técnica, mucho cuidado. No ejecutes programas ni código que no puedas verificar.
El hackeo también movió el mercado. Bitcoin cayó cerca de 5 % y quedó por debajo de US$ 77.000. BNB, la moneda de Binance, perdió un 8 %.
Más noticias de Tecnología en MonoLito.
Leé también: Hackeo a Binance: robaron US$ 6.300 millones, el más grande de la historia cripto