
Francia responsabiliza a Irán por el hackeo de las heladeras de supermercados
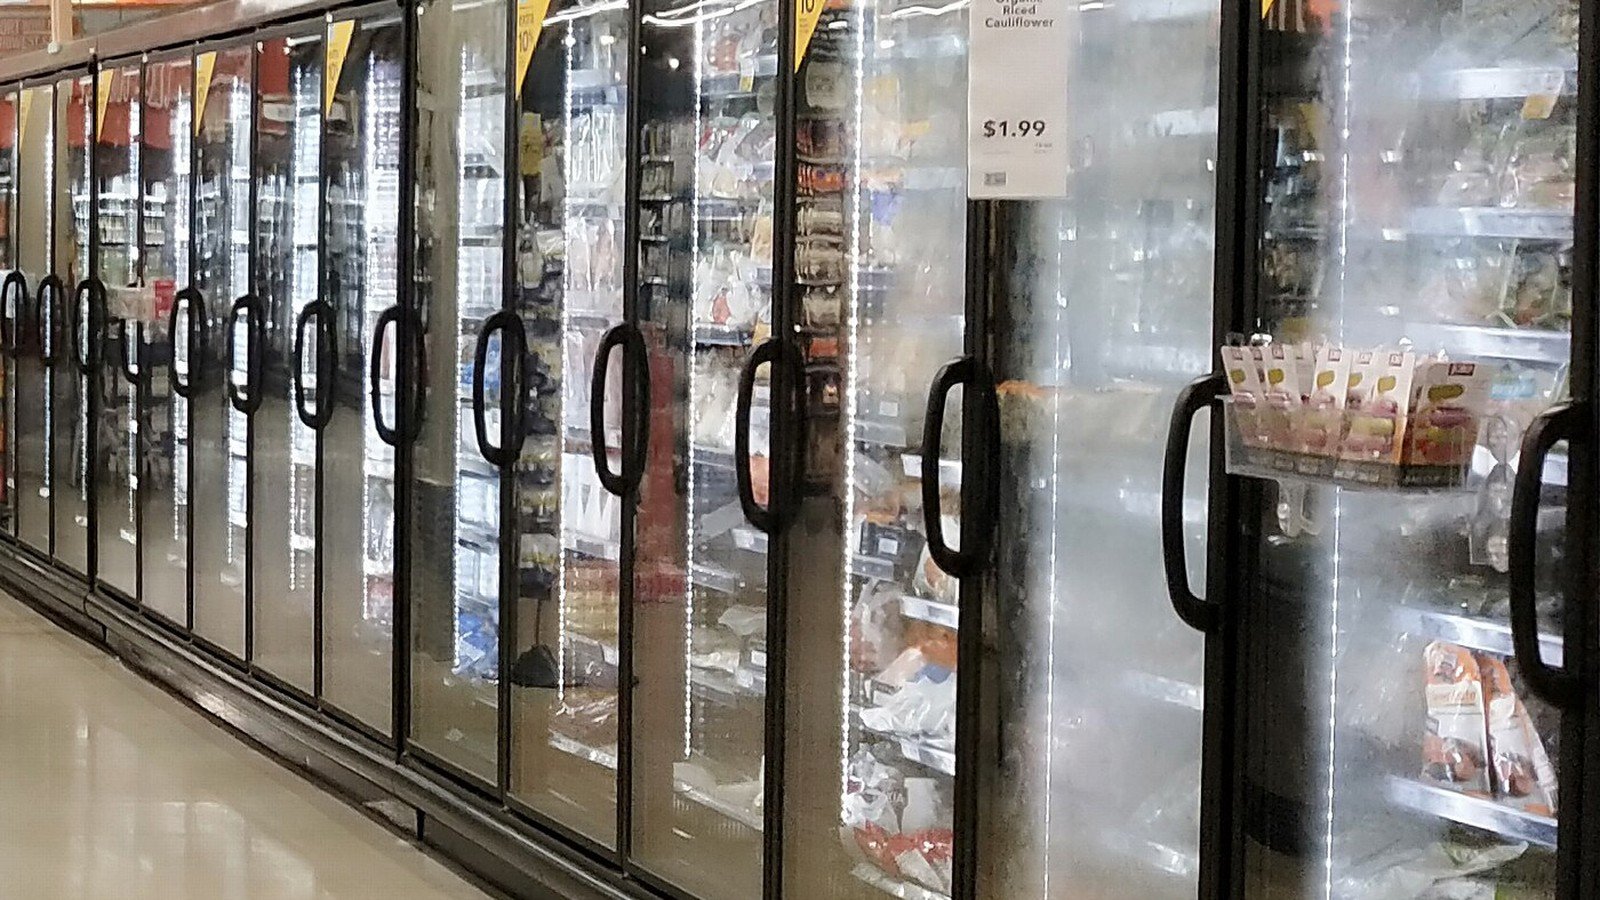
Las heladeras de supermercados de más de 700 sitios franceses fueron hackeadas en octubre, y el gobierno de Francia atribuyó el ataque a una unidad vinculada a la Guardia Revolucionaria de Irán.
Las heladeras de supermercados de más de 700 sitios franceses fueron hackeadas en octubre, y el gobierno de Francia atribuyó el ataque a una unidad vinculada a la Guardia Revolucionaria de Irán.
Las heladeras de supermercados de más de 700 sitios franceses fueron hackeadas entre el 11 y el 12 de octubre. El lunes 9 de noviembre, el gobierno de Francia atribuyó el ataque a Irán. Según el Ministerio de Europa y de Asuntos Exteriores, lo ejecutó la unidad Shahid Kaveh. Esa unidad está ligada al centro electrónico y cibernético de la Guardia Revolucionaria iraní.
Qué pasó con las heladeras de supermercados
Los atacantes llegaron a distancia a los controladores de refrigeración. Allí activaron ciclos de descongelación sin límite de duración. Además, desactivaron las alertas de seguridad de las sondas, que avisan cuando la temperatura se pasa de rosca.
La fiscalía de París informó pérdidas importantes de comida y una veintena de principios de incendio. Por su parte, el gobierno francés calculó los daños en «varias decenas de millones de euros». La declaración oficial lo describe como «la primera campaña cibernética ofensiva» hecha «con fines puramente de sabotaje» en territorio francés.
Cómo llegó Francia a señalar a Irán
La atribución se apoya en un informe del Centro de Coordinación de Crisis Cibernéticas (C4), donde participa la agencia ANSSI. Según la fiscalía, los investigadores encontraron uso del idioma farsi y direcciones IP vinculadas a equipos en Irán. También reconocieron un modo de operar propio de ese grupo.
La fiscalía abrió una investigación judicial contra el jefe del grupo y sus dos adjuntos. También apunta a cualquier otra persona que se identifique. Francia convocó al embajador iraní y propuso a la Unión Europea nuevas sanciones. Las pruebas técnicas completas no están publicadas.
Por qué hay heladeras de supermercados conectadas a internet
Un controlador de frío es una pequeña computadora que maneja compresores, ciclos de descongelación y alarmas. Muchos están en red para que la empresa de mantenimiento vea temperaturas y fallas sin ir al local. Así lo indica la alerta del CERT-FR, el equipo de respuesta de la ANSSI: los datos viajan por internet hasta el proveedor.
El problema aparece cuando la interfaz de gestión queda abierta a cualquiera. El CERT-FR advierte que exponerla directamente va contra las buenas prácticas. Además, recomienda acceder solo por una VPN o una red protegida.
El riesgo de los equipos viejos
El CERT-FR listó controladores Danfoss de las series AK-SM y AK-SC, y sistemas xweb de Copeland y Dixell. Danfoss sostuvo que la mayoría de los equipos afectados eran modelos viejos, sin actualizaciones de seguridad. El organismo francés alertó que, en esos casos, mantenerlos expuestos implica una probabilidad «muy alta» de ser comprometidos.
El investigador Baptiste Robert, de Predicta Lab, contó 2.752 sistemas Danfoss visibles en internet, 1.590 de ellos en Francia. El caso muestra qué pasa cuando equipos industriales pensados para durar décadas se conectan a la red sin mantenimiento.
Los detalles figuran en la declaración oficial del gobierno francés y en la alerta del CERT-FR.
Más noticias de Tecnología en MonoLito.
Leé también: Más de 4.500 personas en Experiencia Endeavor Rosario: startups, exoesqueletos y el «momento ahora» de la IA